17 Mart 2026 tarihinde Resmî Gazete’de yayımlanan karar uyarınca, genel bağımsız denetim kriterlerine tabi şirketlerde aktif toplamı için belirlenen eşik 300 milyon TL yerine 500 milyon TL, yıllık net satış hasılatı için belirlenen eşik de 600 milyon TL yerine 1 milyar TL oldu. Çalışan sayısına ilişkin ölçüt ise 150 düzeyinde bırakıldı.
Üç ölçütten en az ikisinin birbirini izleyen iki hesap döneminde aşılması şartında herhangi bir değişikliğe gidilmedi. Oktay, değerlendirmesinde “Bağımsız denetim için belirlenen eşiklerin artırılması, kimi şirketlerin yasal denetim sorumluluğunu hafifletebilir; buna karşın maruz kaldıkları finansal, operasyonel ve uyum risklerini sona erdirmez.
Dolayısıyla iç kontrol ile risk yönetimi mekanizmalarını daha güçlü hale getirmek önemlidir” dedi.
KURUMSAL KONTROL SİSTEMLERİNDE ULUSLARARASI STANDARTLAR
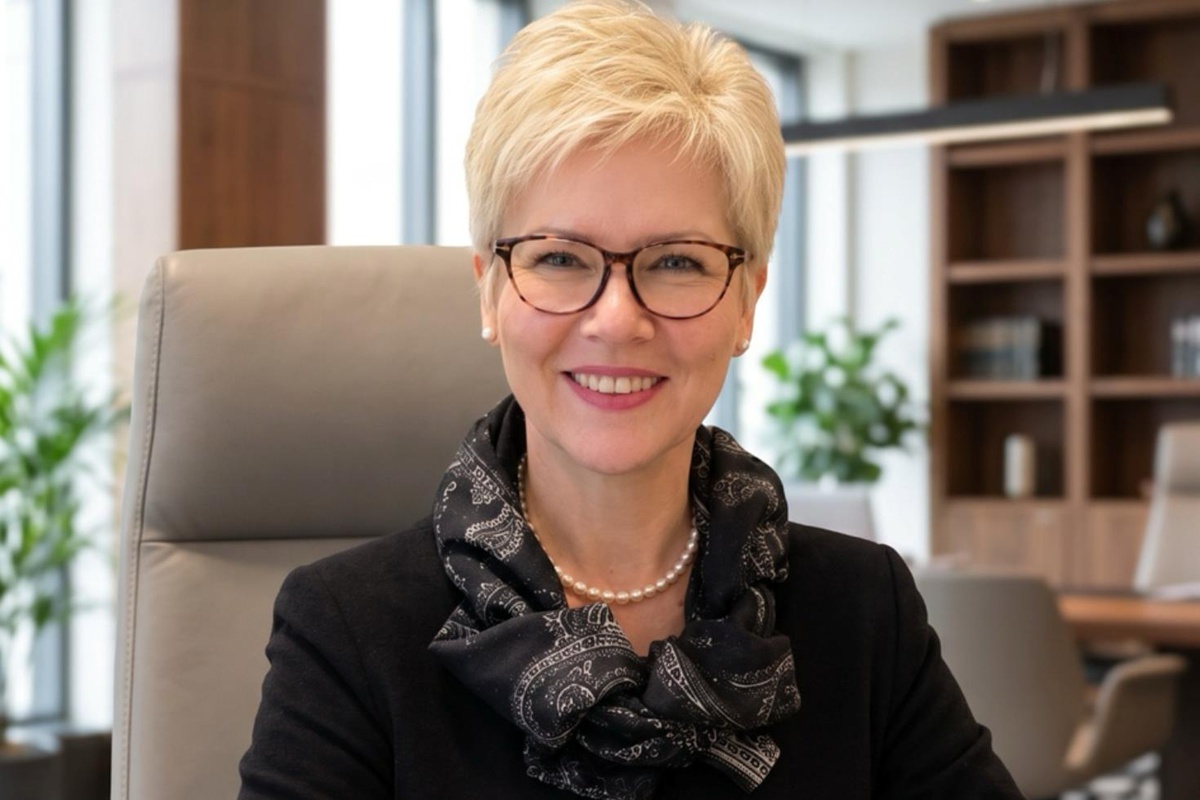
Hâlihazırda bir eğitim kurumunun İç Denetim Direktörü olarak çalışan Oktay, meslek hayatı boyunca çeşitli sektörlerde kurumsal risk yönetimi, iç kontrol, uyum ve kurumsal yönetişim sistemlerini geliştirmeye yönelik önemli görevler üstlendi. Avrupa İmar ve Kalkınma Bankası’nın (EBRD) kurumsal yönetişim gerekliliklerini şirketlerin süreçleriyle bütünleştirme çalışmalarına Oktay’ın liderlik etmesi, söz konusu yaklaşımın hayata geçirildiği örneklerden birini oluşturuyor.
Yenilenebilir enerji alanında çalışan Biotrend’deki kurumsallaşma faaliyetleri kapsamında risk yönetimi, iç kontrol, etik ve uyum sistemlerinin kurulmasına öncülük eden Oktay, kurumsal politikaların, prosedürlerin ve yönetmeliklerin geliştirilmesini sağlarken yönetim kuruluna düzenli rapor sunulmasına yönelik mekanizmaları da hayata geçirdi.
Oktay, “Sadece politika ve prosedür hazırlamak, kurumsal yönetişimi sağlamak için yeterli değildir. Bu mekanizmalar iş süreçleriyle bütünleştirilmeli, sorumluluklar net biçimde belirlenmeli ve kontroller düzenli aralıklarla takip edilmelidir” sözleriyle görüşlerini aktardı. Farklı sektörlerde kurumsal kontrol sistemlerini uygulamaya dönük çalışmalar da yürüten Oktay, Teknosa’nın bütün mağazalarını içine alan bilgi güvenliği yönetim sisteminin geliştirilmesine öncülük etti ve sertifikasyon sürecinin başarıyla sonuçlanmasını sağladı.
Ödeme kartlarının güvenliğiyle ilgili uyum süreçlerinin yönetimini de üstlenen Oktay, geçmişte 1996 yılında TÜSİAD-KalDer Ulusal Kalite Ödülü’nü alan Kordsa’nın kurumsal mükemmellik ekibinde görev yaptı.
DENETİMİN KAPSAMI DEĞİŞİYOR, KURUMSAL RİSKLER SÜRÜYOR
Bağımsız denetim kapsamı dışında kalan şirketler açısından da finansal raporların doğruluğu, görevler ile yetkilerin ayrılması, mevzuata uygunluk ve operasyonel risklerin yönetilmesi önem taşımaya devam ediyor. Bilhassa bağımsız bir iç denetim birimine sahip olmayan işletmeler için risk odaklı kontrol mekanizmaları kurulması, kurumsal sürdürülebilirliğin önemli unsurları arasında bulunuyor.
Oktay, “Ölçekleri ya da yasal denetim sorumlulukları ne olursa olsun şirketlerin yazılı politikalar hazırlaması, görev ayrılığını sağlaması, düzenli kontroller yapması ve yönetime raporlama mekanizmaları kurması gerekiyor. Etkili bir iç kontrol sistemi, yalnızca hataların ortaya çıkarılması açısından değil, risklerin erken dönemde saptanıp yönetimin kararlarına katkı sunulması bakımından da önem taşıyor” diye konuştu.
Oktay, kurumsallaşmanın devamlılığını sağlamak adına kontrollerin ne ölçüde etkin olduğunun düzenli biçimde değerlendirilmesi ve belirlenen eksikliklerin takip edilmesi gerektiğine dikkat çekerek, iç kontrol ile risk yönetiminin şirketlerin stratejik yönetim süreçlerinden ayrı düşünülemeyeceğini ifade etti.